
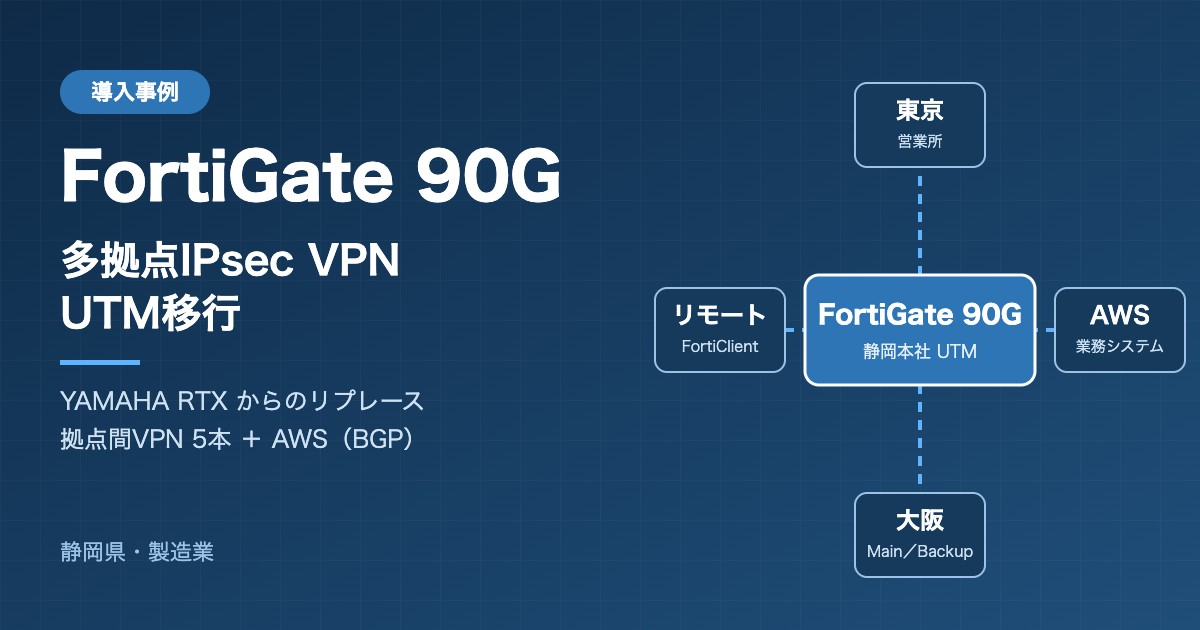
静岡県内に複数の事務所と工場を持つ製造業様で、長年使われてきたYAMAHA製ルーターを、Fortinet社の次世代ファイアウォール「FortiGate 90G」へ入れ替えました。
同社のネットワークは、東京の営業所、大阪の拠点(メイン・バックアップの2回線)、AWS上の業務システムと、合計5本のIPsec VPNで結ばれています。業務を止めずに移行することが最大の条件でした。
本事例では、拠点側の変更を最小限に抑えながら、UTMによるセキュリティ強化・リモートアクセスVPNの新設・ログの長期保管を一度に実現した取り組みをご紹介します。
導入の背景と課題
これまでのルーターは、通信の中継とパケットフィルタが中心で、ウイルスや不正サイトへの対策は各PCに任されていました。お客様が抱えていた課題は次の4点です。
- セキュリティ対策が端末任せ:ネットワークの出入口でウイルスや危険なサイトを止める仕組みがない
- ログが残らない:ルーター内蔵の限られたログしかなく、問題発生時に原因を追えない
- 社外から社内へ安全につなぐ手段がない:在宅・外出先から社内システムを使えない
- 止められない構成:拠点間VPN5本とAWSとの経路交換(BGP)が稼働中で、切替時の停止や設定不整合のリスクが大きい
ご提案内容
レムシステムでは、既存のネットワーク構成とVPN設定をそのまま引き継ぎつつ、出入口を1台の次世代ファイアウォールに集約する構成をご提案しました。
| 項目 | 導入前 | 導入後 |
|---|---|---|
| 機器の役割 | ルーター+パケットフィルタ | 次世代ファイアウォール(アンチウイルス・Webフィルタ・IPS) |
| ログ保管 | 本体内蔵(限定的) | FortiGate Cloudで1年間保管 |
| リモートアクセス | なし | FortiClientによるIPsec VPN(新設) |
| 拠点間VPN | IPsec 5本 | 同じ5本を設定移行 |
| AWSとの接続 | BGPで経路交換 | 同左。リモートVPN利用者の経路も自動で広報 |
| 社内LAN・固定IP | — | 変更なし(社内機器の設定変更は不要) |
リモートアクセスVPNは、在宅・外出先から本社だけでなく東京・大阪・AWSの各システムにも届くよう設計しました。将来のファームウェア更新で仕様変更が予定されているSSL-VPNではなく、長く安定して使えるIPsec方式を採用しています。
移行を成功させた3つの取り組み
1. 本番と同じ設定での事前検証
弊社の検証環境で、FortiGateの本番設定とYAMAHA製ルーター、AWSのVPNを実際に接続して試験しました。その結果、メーカー間のVPN実装の違いによる接続不良を3点、AWSへの経路広報の抜けを1点、本番前に発見して対策できました。拠点側にお願いする変更も、必要最小限の数行に絞り込めました。
2. 当日は「差し替えるだけ」の切替計画
FortiGateの設定はすべて事前に投入し、切替当日は機器の差し替えだけで済む状態にしました。各拠点の作業順、確認項目、切り戻しの判断基準をタイムラインにまとめ、お客様・各拠点と事前に共有しています。切替は業務への影響が少ない休日の夜間に実施しました。
3. 稼働後も原因まで追いかけるフォロー
稼働後には、異なるメーカーの機器同士で死活監視の方式が合わないことによるVPNの再接続や、リモートVPNから東京拠点への通信が時々途切れる事象が見つかりました。いずれもログを解析して根本原因を特定し、恒久対策を実施しています。
導入効果
| 項目 | 導入後の状態 |
|---|---|
| 出入口の防御 | ウイルス・危険サイト・不正侵入をネットワークの入口で自動遮断 |
| 社外からの業務 | 約30名が在宅・外出先から本社・各拠点・AWSのシステムを利用可能に |
| ログと証跡 | 1年分の通信・セキュリティログをクラウドで保管し、調査や監査に活用 |
| VPNの安定性 | 稼働後の対策で、VPNの再接続回数が1日約350回から約6回へ減少 |
| 管理の安全性 | 管理画面は暗号化通信のみに限定し、悪意あるサーバー等からのアクセスを遮断 |
まとめ
拠点間VPNやクラウド接続が動いている環境では、「入れ替えたいが、止まるのが怖い」というお声をよくいただきます。今回のように、本番と同じ条件での事前検証と、稼働後のフォローまでを一貫して行うことで、リスクを抑えて次世代ファイアウォールへ移行できます。
ご相談・お見積り(無料)
ルーターの更新時期に合わせたUTM化、拠点間VPNの見直し、リモートアクセス環境の整備など、お気軽にご相談ください。現在のネットワーク構成図や機器の一覧があれば、より具体的なご提案が可能です。
全国対応/お見積り無料。遠隔ヒアリング・現地対応の両方に対応しています。