
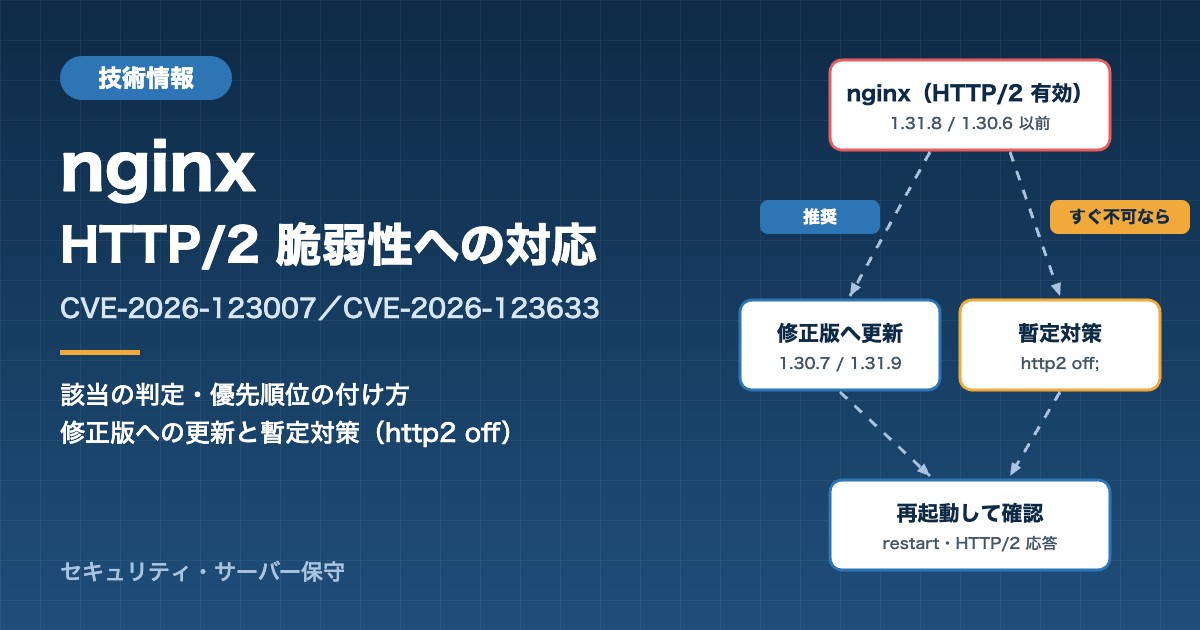
2026年11月18日、Webサーバーソフト「nginx(エンジンエックス)」に重大な脆弱性が公表されました。悪用されると、外部から認証なしで、サーバー上で不正なプログラムを実行される恐れがあります。
nginxは、企業のホームページや業務システム、レンタルサーバーの管理ツールなどで広く使われています。自社では使っていないつもりでも、実は中で動いていることが少なくありません。本記事では、弊社が自社のサーバーで実際に行った対応をもとに、判断の目安をまとめます。
どんな脆弱性か
| 項目 | 内容 |
|---|---|
| 対象 | HTTP/2 を有効にした nginx。HTTPS のWebサイトでは、ほぼ標準の設定です |
| 深刻度 | 緊急(Critical)。認証なしで、外部から攻撃できる |
| 悪用されると | サーバー上で不正なプログラムを実行される、またはWebサーバーが停止する |
| 悪用状況 | 2026年11月20日時点で、実際の攻撃は確認されていません。ただし、攻撃の検証コードが作られたとの報告があります |
| 対策 | 修正版の nginx への更新。すぐに更新できない場合は、HTTP/2 を一時的に止める |
攻撃には大量の通信が必要など、今すぐ大規模に悪用される可能性は高くないとも言われています。ただし、同じ nginx の別の脆弱性では、公表後に攻撃が始まった例もあります。「使われてから対応する」のではなく、先に更新しておくのが安全です。
どのサーバーから対応すべきか
| 優先度 | 対象 | 対応の目安 |
|---|---|---|
| 最優先 | インターネットに公開し、nginx が他のサーバーへの中継もしているもの(Plesk・CloudPanel などの管理ツールを使ったサーバーも多くが該当) | 数日以内に更新。できなければ HTTP/2 を一時停止 |
| 高 | インターネットに公開している通常のWebサーバー | 1〜2週間以内に更新 |
| 中 | クラウドのロードバランサーなどの後ろにあり、nginx 自体は HTTP/2 を受けていないもの | 定期メンテナンスで更新 |
| 低 | 社内からしか使わないもの | 計画的に更新 |
弊社のサーバーでの対応
弊社のWebサーバーも nginx を使っており、公表翌日の11月19日に対応しました。
- 該当するかを確認:バージョンが影響範囲に入っており、HTTP/2 も有効でした
- 攻撃の痕跡を確認:エラーログに、異常終了などの記録がないことを確認
- 修正版に更新:設定をバックアップしてから更新し、nginx を再起動
- 動作を確認:Webサイトとファイル共有サービスが、更新前と同じように表示・動作することを確認
再起動の際に数秒だけつながりにくくなりましたが、それ以外にサイトへの影響はありませんでした。技術的な手順は、エンジニアブログの記事で紹介しています。
確認しておきたいこと
| 確認すること | ポイント |
|---|---|
| nginx を使っているか | ホームページ、業務システム、VPS、サーバー管理ツールなど。制作会社や保守会社に確認するのが確実です |
| 誰が更新するか | レンタルサーバーやマネージドサービスは事業者が更新。VPS や自社サーバーは、契約者側の対応が必要なことが多い |
| 修正版が出ているか | OSによって修正版の提供時期が違う。まだの場合は暫定対策を |
| 更新後の再起動 | 更新しただけでは古いプログラムが動き続けることがあるため、再起動まで行う |
まとめ
今回の脆弱性は、HTTPS のWebサイトでは標準的な設定のままで対象になります。実際の攻撃が始まる前に、対象のサーバーを洗い出し、優先度の高いものから更新することをおすすめします。レムシステムでは、保守契約をいただいているお客様のサーバーについて、順次確認と対応を進めています。
ご相談・お見積り(無料)
自社のサーバーが対象かわからない、更新の作業を任せたいという方は、お気軽にご相談ください。サーバーの種類(VPS、クラウド、社内サーバーなど)がわかれば、より具体的なご案内が可能です。
全国対応/お見積り無料。遠隔ヒアリング・現地対応の両方に対応しています。