
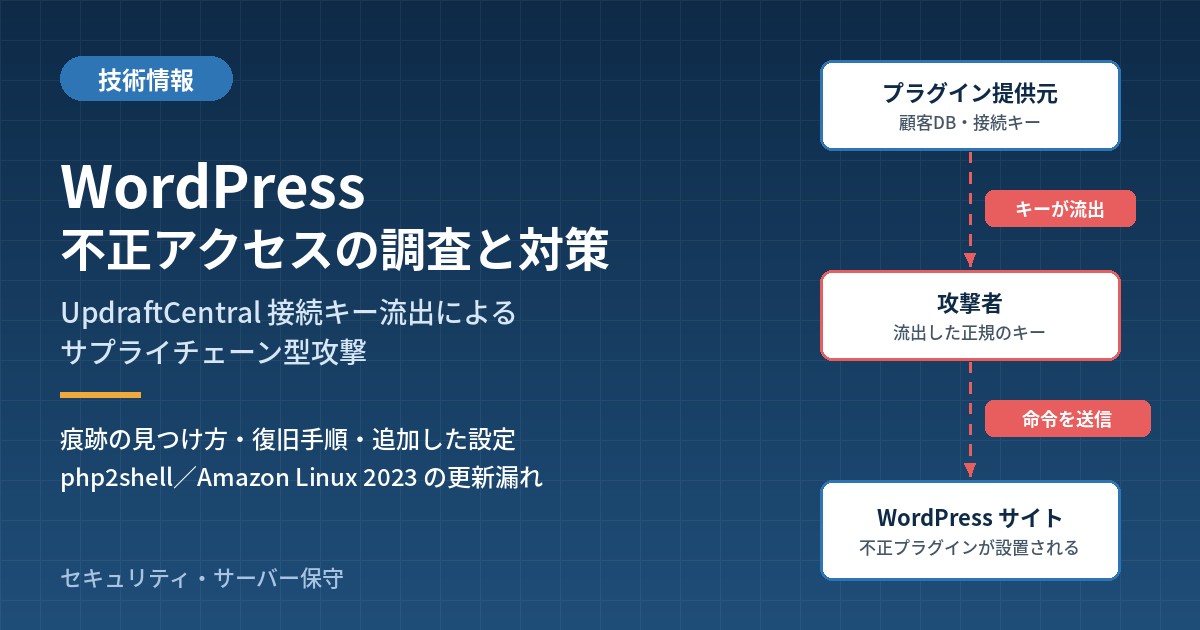
当社がサーバーを保守しているWordPressサイトで、2026年10月に不正アクセスが見つかりました。管理者の権限を乗っ取るための不正なプラグイン(バックドア)が2件設置され、管理画面への不正ログインも行われていました。
調べてみると、原因はサイトやサーバーの弱点ではありませんでした。利用していたバックアップ用プラグインの提供元が侵害され、そこから流出した「正規の接続キー」を悪用された、いわゆるサプライチェーン型の攻撃です。同じプラグインは世界中で広く使われており、他人事ではありません。本記事では、何が起きたのかと、WordPressサイトの運営者が確認しておきたい対策をまとめます。
何が起きたのか
バックアップ用プラグイン「UpdraftPlus」には、複数のサイトを外部からまとめて管理する「UpdraftCentral」という機能があります。サイトに登録した接続キーを使えば、パスワードを入力しなくてもプラグインの追加などの管理操作ができる仕組みです。
2026年10月17日〜18日、このプラグインの提供元が不正アクセスを受け、利用者の接続キーが流出しました。攻撃者はこのキーを使って各地のサイトに命令を送り、不正なプラグインを設置しています。
| 時期 | 出来事 |
|---|---|
| 10月17日〜18日 | プラグインの提供元が不正アクセスを受け、接続キーが流出 |
| 10月19日 | 流出したキーを使って、保守先のサイトに不正なプラグイン2件が設置される |
| 10月20日 | 不正なプラグインを使って、管理者権限で管理画面に不正ログイン |
| 10月22日 | PHPの脆弱性(php2shell)への対応中に、当社が不正なプラグインを発見。サイトを停止して調査・復旧 |
| 10月24日 | 一般公開を再開。以降1週間の監視で、侵害の再発なし |
なぜ防ぐのが難しいのか
今回のサイトでは、管理者のパスワードに対して約2万件の総当たり攻撃を受けていましたが、すべて失敗しています。二要素認証も突破されていません。それでも侵入されたのは、攻撃者が正規の接続キーを持っていたからです。
- パスワードや二要素認証を通らない:遠隔管理の命令は、ログイン画面とは別の入口から届きます
- 正規の操作と見分けがつかない:サイト側からは、本物のキーで署名された命令として受け付けられます
- 使っていない機能が入口になる:以前に接続キーを登録したまま、普段は使っていないというケースも少なくありません
プラグインを最新に保つこと、強いパスワードと二要素認証を使うことは、どれも大切です。ただ、今回のような攻撃はそれだけでは防げません。侵入に早く気づき、被害を広げない仕組みもあわせて必要になります。
当社が行った調査と復旧
1. 異変の発見
きっかけは、10月21日に公表されたPHPの重大な脆弱性「php2shell」への対応でした。影響調査のためにファイルの変更履歴を確認したところ、数日前に作られた見慣れないプラグインが見つかりました。脆弱性への対応を「更新して終わり」にせず、サイトの状態をあわせて点検したことが、発見につながりました。
2. サイトを止めて調査・復旧
サイトを停止して証拠を保全したうえで、不正なプラグインを除去しました。すべてのユーザーのログイン状態を無効にし、WordPress本体とプラグインは公式の配布物と照合したうえで最新版で入れ直しています。その後、関係者だけがアクセスできる状態で動作を確認してもらい、停止から3日後に一般公開を再開しました。
3. 公開後の監視で侵入経路を特定
公開再開後も、攻撃者は手口を変えながら侵入を試み続けました。毎日の監視でこの動きを追ううちに、遠隔管理機能の通信記録に「正規の命令として受け付けた」記録が残っているのを見つけ、侵入経路を特定しました。1週間の監視期間中、攻撃はすべて失敗しています。
| 確認した内容 | 結果 |
|---|---|
| 侵入経路 | プラグイン提供元から流出した接続キーの悪用。サイト・サーバーの弱点ではない |
| 管理画面での操作 | 不正ログイン後はトップ画面を1回表示したのみ。設定変更やデータの書き出しの記録なし |
| 記事・設定の改ざん | なし |
| サーバー(OS)への侵害 | なし |
| php2shell の悪用 | 痕跡なし(今回の侵入とは別件) |
サイト運営者が確認したい対策
| 対策 | 内容 |
|---|---|
| 使っていない遠隔管理のキーを削除する | UpdraftCentral など、使っていない遠隔管理機能の接続キーは残さない |
| プラグインを自動更新にする | 提供元の修正版がすぐに届くようにする。今回も自動更新で流出したキーが無効化された |
| 不要なプラグイン・管理者を整理する | 使っていないものは削除し、攻撃される入口を減らす |
| 管理者全員に二要素認証を設定する | 今回の攻撃は防げないが、パスワードの総当たりには引き続き有効 |
| サーバーのOS・PHPを更新し続ける | 更新が止まっていないか定期的に確認する。今回のサーバーは、約1年半、セキュリティ更新が適用されない設定のままだった |
| ファイルや管理者の変化を定期的に点検する | 見慣れないプラグインや管理者が増えていないか。早く気づければ被害を小さくできる |
| ログを十分な期間残す | 侵入の有無や影響範囲を調べるための材料になる |
UpdraftPlus をお使いの場合は、無償版 1.26.13、有償版 2.26.13 以降に更新されているかを確認してください。流出したキーを無効化する修正が含まれています。
まとめ
WordPressの安全は、自社のサイトだけでなく、使っているプラグインやその提供元にも左右されます。攻撃を完全に防ぐことはできない前提で、更新を止めないこと、使わない入口を閉じること、異変に早く気づける体制を作ることが大切です。
ご相談・お見積り(無料)
WordPressサイトの不正アクセスの調査・復旧、サーバーの更新状況の点検、再発防止策の設定まで、お気軽にご相談ください。サイトの構成や気になっている症状がわかれば、より具体的なご提案が可能です。
全国対応/お見積り無料。遠隔ヒアリング・現地対応の両方に対応しています。